加密芯片
 安全MCU
 软件加密锁
 加密存储
 智能卡
 开发工具
 汽车电子
 物联网
 自动化
 消费类电子
 数据处理
 智能卡
 智能家居
 工业应用
 软件
发布时间:2026-10-29
选好了芯片,下一步是把它放进一个自洽的安全架构里。本篇讲清两件事:四层防护如何递进组织,三级密钥如何分层派生;并重点说明 LKT4202UGM 在会话密钥分发上的能力边界与替代方案。
方案采用「四层防护 + 三级密钥」结构。加密芯片作为硬件信任根(Root of Trust),MCU 只做调度与转发,永远不接触长期明文密钥。
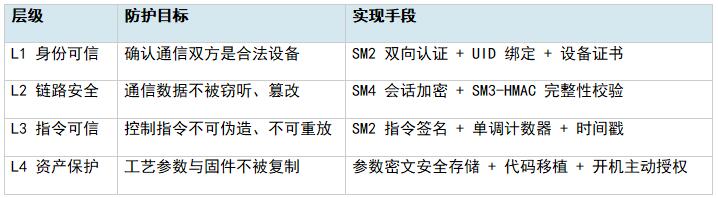
这四层不是并列关系,而是递进的:身份可信是前提,链路安全是基础,指令可信是防操控的关键,资产保护是兜底。任何一层缺失,整体防护都会出现缺口。
密钥分层派生,任何一层泄露都不影响上层资产,且支持在线轮换。
根密钥 MK:由产线安全环境(HSM 或离线密钥管理机)生成,永不进入单台设备,仅用于签发设备证书。
设备密钥 DK:每台控制器内由芯片 TRNG 生成 SM2 密钥对,私钥永不出芯片;公钥与 UID 一起由 MK 签名生成设备证书。
会话密钥 SK:每次建链时生成,用于 SM4 加密业务数据,按会话或固定周期轮换。
很多架构文档会直接写「通过 SM2 密钥协商生成会话密钥」。但在本方案中,这一步需要特别注意芯片能力边界。
因此本方案采用「SM2 公钥加密传输随机种子」的方式分发会话密钥:
(1) 上位机生成高熵随机种子 Seed;
(2)用设备证书中的 SM2 公钥加密 -> C_seed;
(3)下发 C_seed 给控制器;
(4)芯片在安全边界内用私钥解密,还原 Seed;
(5)芯片内部派生 SK = SM3(Seed || UID),存入内部槽位;
(6)后续报文用 SM4(SK) 加密,SK 全程不出现在芯片外部。
这种方式与标准密钥协商在安全性上等价:会话密钥的机密性由 SM2 公钥算法保护,攻击者即使完整监听建链全过程,也无法还原种子或会话密钥;种子由上位机侧 TRNG 产生,具备充分的随机性。
四、什么时候应该升级到LKT4305GM
如果出现以下情况之一,建议在选型阶段直接改用 LKT4305GM,避免开发后期返工:
招标文件 or 合规条款明确要求芯片侧原生支持 SM2 密钥协商(GM/T 0003.3 密钥交换协议);
需要用到 SM1 或 SM7 算法(多数同类芯片仅支持基础的 SM2/SM4);
项目要求国密二级与 EAL4+ 双认证背书;
需要 RSA 512~2048 或 ECC 等国际非对称算法。
小结:
架构的核心是把密钥锁在芯片内部,让 MCU 永远只见密文。下一篇进入实现细节:五个核心安全机制如何落地。
 当前所在位置: